Un tiers des internautes utilise le même mot de passe pour plusieurs services. En entreprise, ce réflexe ouvre la porte à des attaques en chaîne : un identifiant divulgué sur un site personnel peut compromettre un accès métier sensible. Le gestionnaire de mots de passe est l'outil qui casse ce cercle vicieux, mais toutes les solutions ne se valent pas. Voici les critères concrets pour choisir celui de votre entreprise.
Le chiffrement et l'architecture zéro-connaissance sont-ils vraiment indispensables ?
Oui, et c'est le premier filtre à appliquer. Un gestionnaire digne de ce nom chiffre vos données sur l'appareil de l'utilisateur avant qu'elles ne quittent son poste. Même si les serveurs du fournisseur sont piratés, les pirates ne peuvent rien lire sans le mot de passe maître. Cette méthode s'appelle le chiffrement de bout en bout.
L'architecture "zéro-connaissance" va plus loin : le prestataire n'a aucun moyen de déchiffrer votre coffre. Il ne stocke pas votre clé de chiffrement. La contrepartie est claire : si un employé perd son mot de passe maître, personne ne peut le récupérer. Pas même le support technique. C'est un point à intégrer dans votre procédure d'onboarding.
Comment gérer les comptes partagés sans perdre le contrôle ?
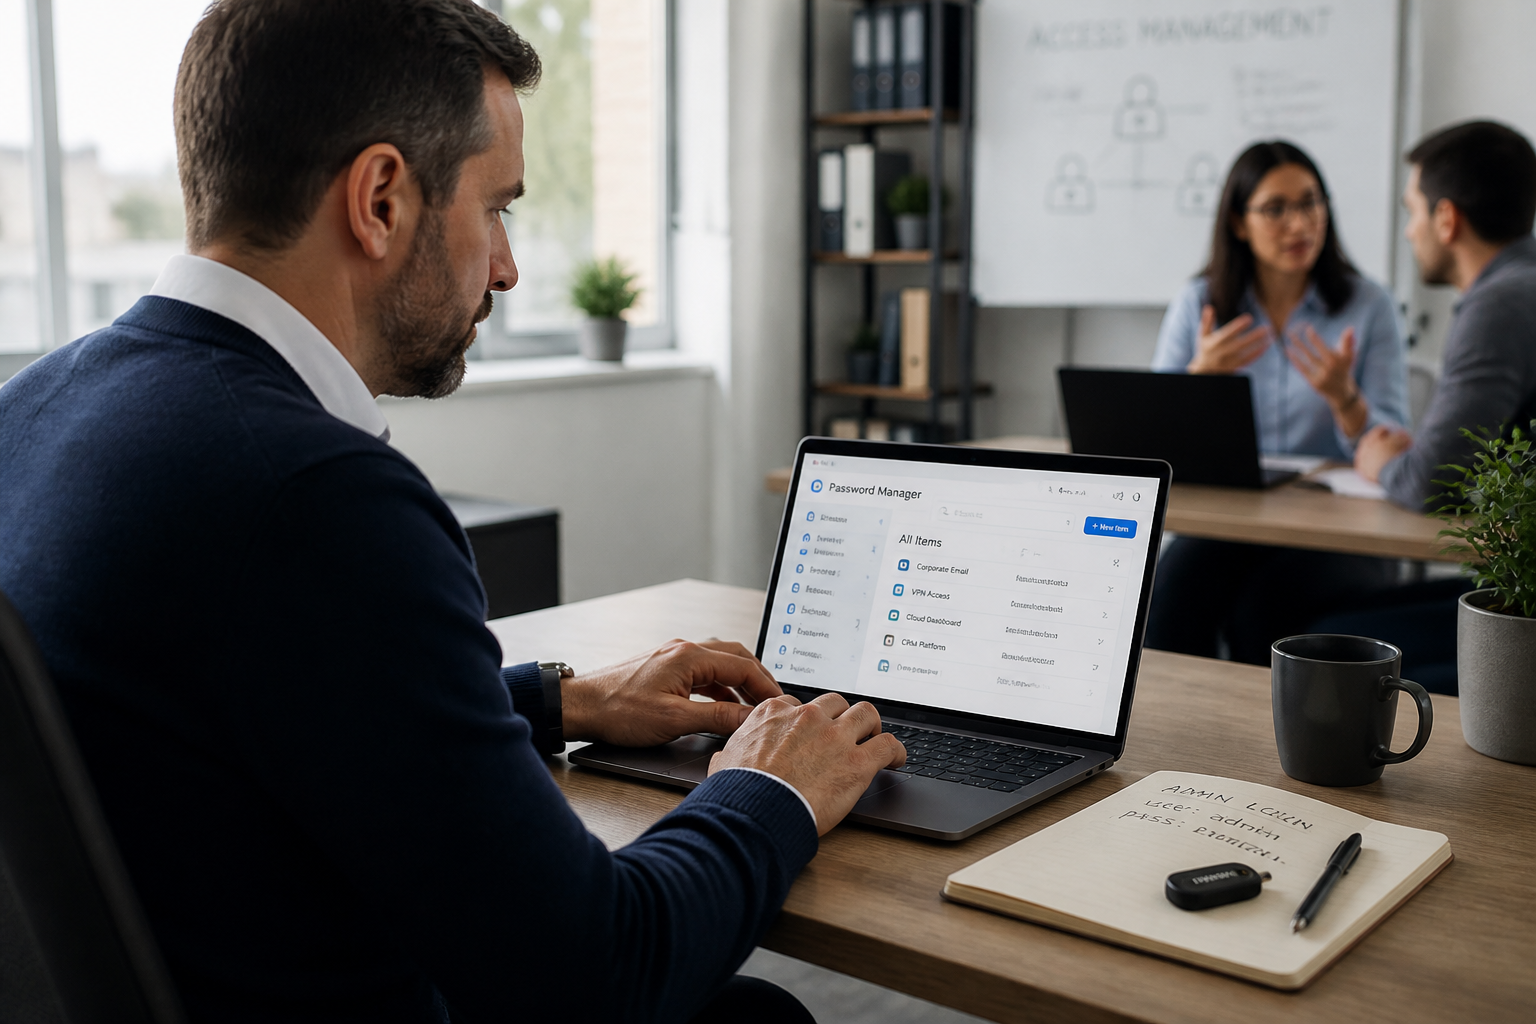
Dans une PME, un compte administrateur de réseau ou un accès à un logiciel métier est souvent partagé entre plusieurs collaborateurs. Le gestionnaire doit permettre de partager une entrée sans révéler le mot de passe. Certains outils proposent un partage temporaire ou avec des droits limités (lecture seule, pas de copie).
Vérifiez aussi la traçabilité : qui a consulté quel mot de passe, quand et depuis quel poste ? Les journaux d'audit (logs) sont obligatoires pour répondre à un incident ou à un contrôle de conformité. Sans eux, impossible de savoir si un ancien stagiaire a conservé un accès après son départ.
Quelles fonctionnalités techniques sont réellement utiles au quotidien ?
Au-delà du stockage, quatre fonctionnalités font la différence en milieu professionnel :
- Générateur de mots de passe intégré : il crée des chaînes aléatoires, sans suite logique ni syllabe. L'utilisateur n'a plus à inventer de mot de passe.
- Remplissage automatique : sur les navigateurs et les applications de bureau, cela évite de copier-coller un mot de passe (risque de fuite via le presse-papiers).
- Analyse de la qualité des mots de passe existants : l'outil détecte les entrées faibles, réutilisées ou compromises et alerte l'administrateur.
- Rotation automatique des mots de passe : surtout utile pour les comptes partagés ou les accès à des services critiques. Le changement est déclenché par un événement (départ d'un employé, suspicion de fuite) et non par une date arbitraire.
Le BSI allemand déconseille depuis 2025 le changement régulier des mots de passe à titre préventif. Il recommande à la place des mots de passe forts, uniques et, si possible, l'authentification multifacteur (MFA) ou les passkeys.
Comment choisir entre un gestionnaire cloud et une solution sur site ?
Le débat est simple : le cloud offre la mobilité et la synchronisation entre appareils sans infrastructure lourde. Le sur site (on-premise) donne un contrôle total sur les données, mais exige des compétences techniques pour la maintenance et la sauvegarde.
| Critère | Solution cloud | Solution sur site |
|---|---|---|
| Hébergement | Chez le fournisseur | Sur vos serveurs |
| Accès hors ligne | Cache local possible | Dépend du réseau interne |
| Maintenance | Incluse dans l'abonnement | À la charge de votre équipe IT |
| Coût initial | Abonnement mensuel par utilisateur | Licence + serveur + maintenance |
| Traçabilité | Logs accessibles dans l'interface | Logs + accès aux bases de logs brutes |
Si votre entreprise manipule des données réglementées (RGPD, santé, défense), le sur site peut être imposé. Dans les autres cas, le cloud est plus simple à déployer et à maintenir, à condition de vérifier que le fournisseur respecte l'architecture zéro-connaissance.
Quelles erreurs éviter lors du déploiement ?
La plus fréquente : imposer l'outil sans former les équipes. Un gestionnaire de mots de passe n'est utile que si tout le monde l'utilise. Si les collaborateurs continuent d'échanger des identifiants par e-mail ou de les noter sur un post-it, l'investissement est perdu.
Deuxième erreur : négliger l'offboarding. Quand un employé quitte l'entreprise, son accès au coffre doit être révoqué immédiatement. Certains gestionnaires permettent de désactiver un utilisateur en un clic et de réattribuer ses mots de passe partagés à un autre membre de l'équipe. Si cette fonctionnalité n'existe pas, le départ devient un risque de fuite.
Troisième erreur : ne pas vérifier les mots de passe existants avant de migrer. Beaucoup d'entreprises importent leurs identifiants depuis un fichier Excel ou un navigateur. Sans analyse préalable, elles conservent des mots de passe faibles ou déjà compromis. Un bon gestionnaire propose un audit de sécurité avant l'import.
Faut-il intégrer l'authentification multifacteur (MFA) dès le départ ?
Oui, et ce n'est pas négociable. Le mot de passe maître est le point d'entrée unique du coffre. Si un pirate l'obtient (par phishing ou keylogger), il a accès à tous les comptes. La MFA ajoute une couche : un code envoyé sur le téléphone, une clé physique (YubiKey) ou une biométrie (empreinte, reconnaissance faciale).
Certains gestionnaires d'entreprise permettent d'imposer la MFA pour tous les utilisateurs, avec une tolérance de quelques jours pour les nouveaux embauchés le temps de configurer leur appareil. C'est un paramètre à activer dans la console d'administration.
Quelle est la prochaine étape après le choix de l'outil ?
Le gestionnaire de mots de passe n'est qu'une brique. Pour qu'il tienne ses promesses, il doit s'accompagner d'une politique de sécurité écrite : longueur minimale des mots de passe (12 caractères recommandés par le NIST), vérification contre les listes de mots de passe compromis, interdiction de la réutilisation, obligation de la MFA.
Prévoyez aussi une sensibilisation annuelle des collaborateurs. Expliquez pourquoi un mot de passe unique pour chaque service est plus sûr, comment reconnaître un phishing, et pourquoi le gestionnaire est un outil de productivité, pas une contrainte. Sans cette adhésion, la meilleure solution technique reste inefficace.